¶ 클러스터 생성
¶ 개요
AWS 콘솔에서 EKS 클러스터를 만든다. IAM 역할 생성에서 만든 클러스터 역할이 있어야 한다. 명령줄로 만들려면 EKS 의 eksctl 절을 본다.
¶ 클러스터 생성
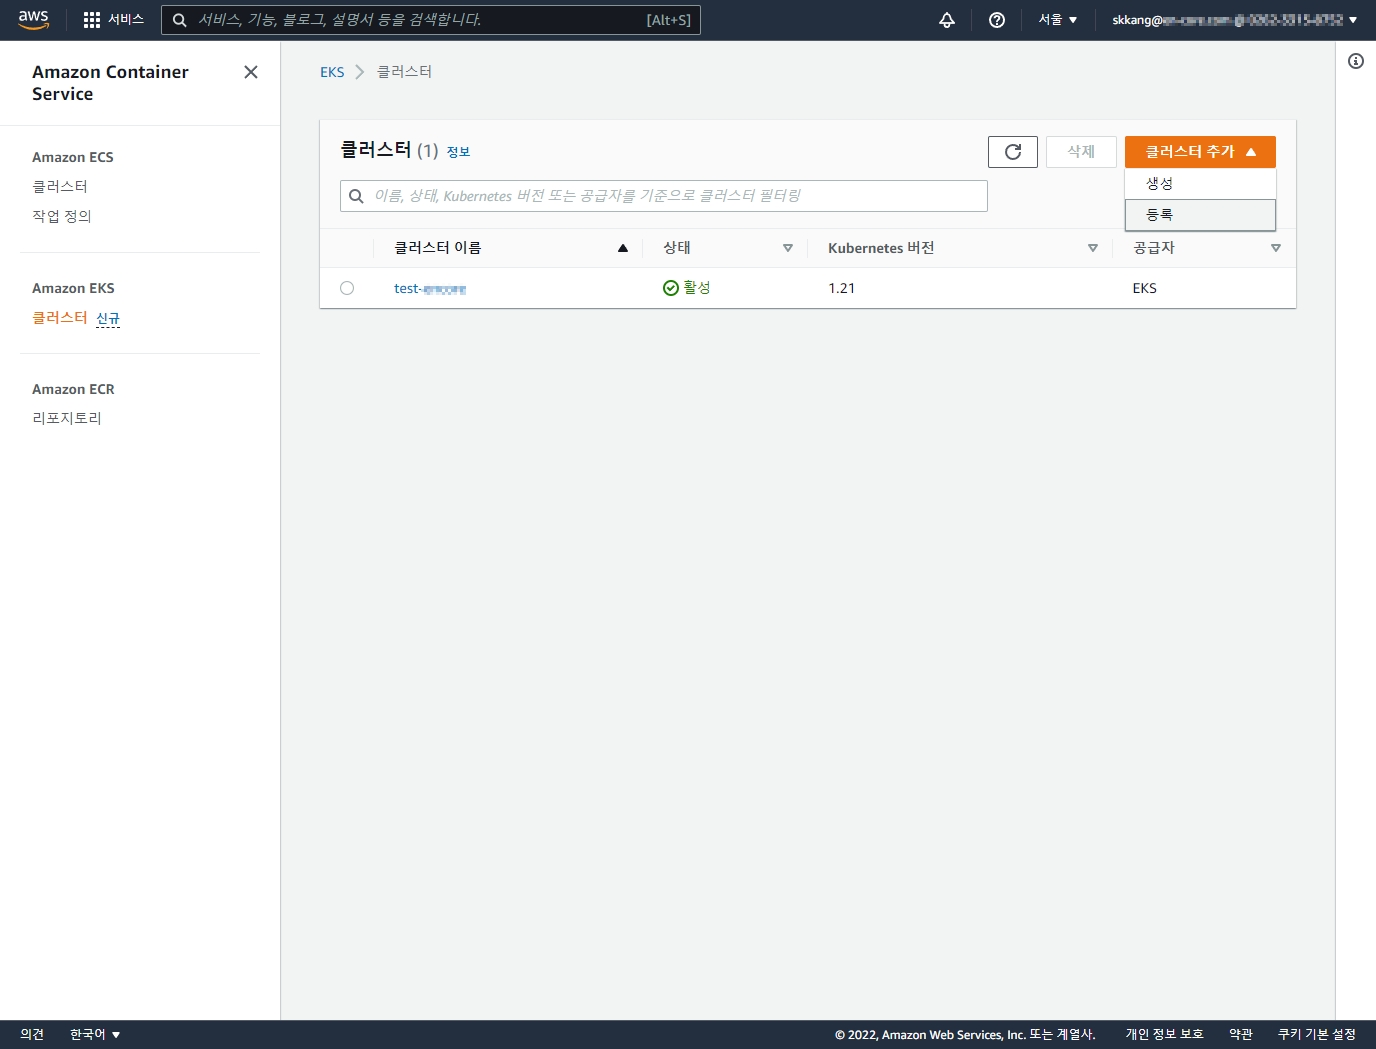
AWS 콘솔 [서비스] - [EKS (Elastic Kubernetes Service)] 로 들어가 클러스터 생성 / 등록 여부를 고른다.
 |
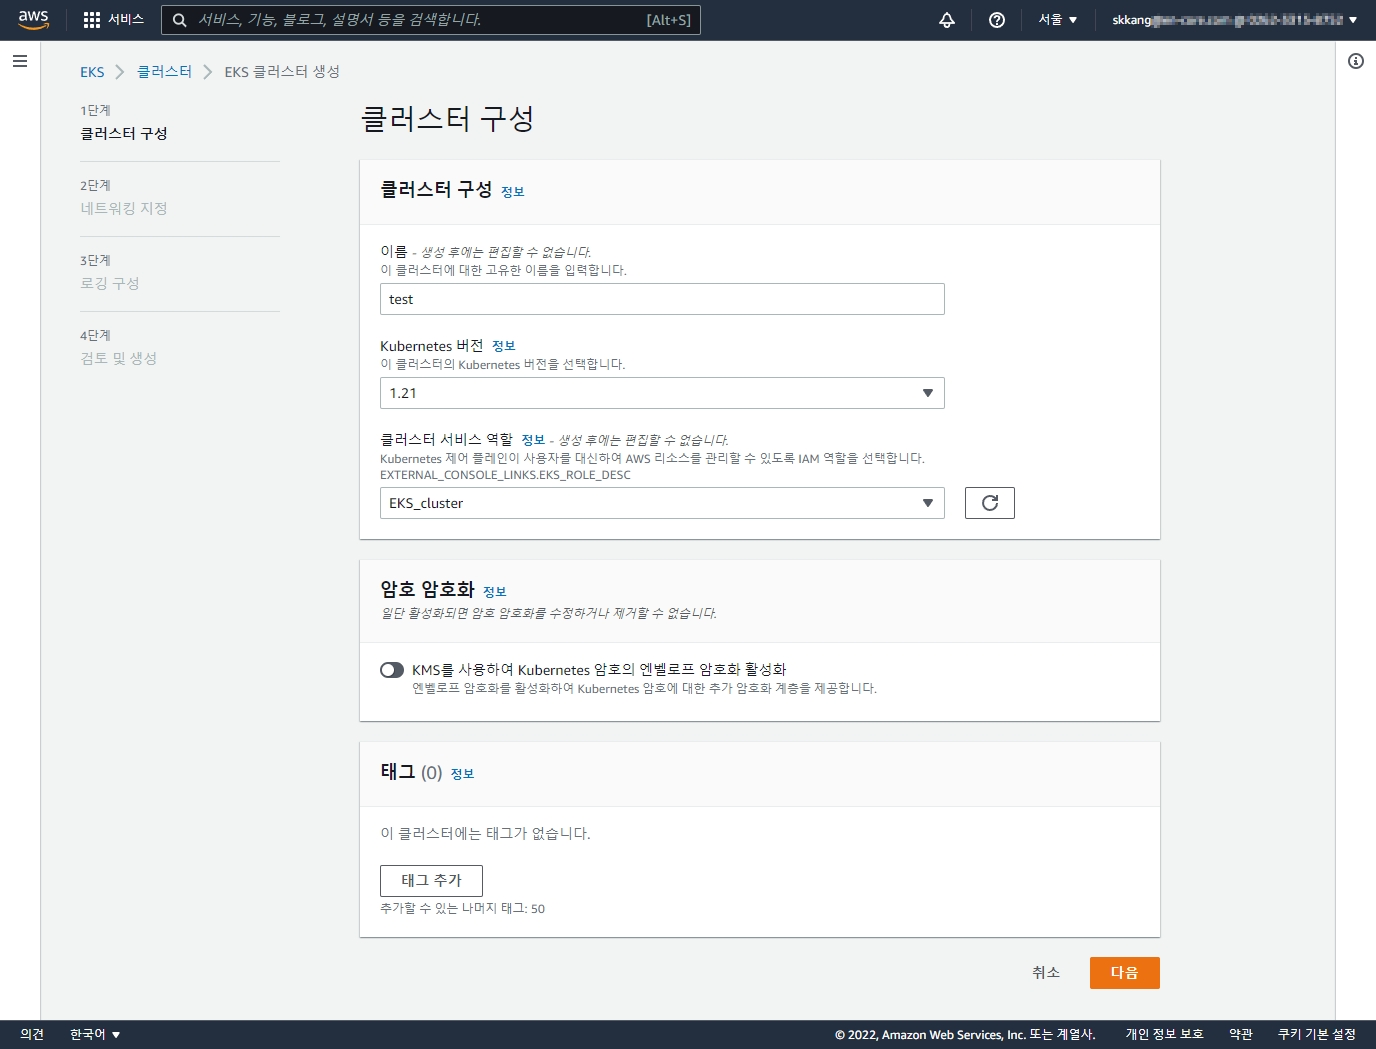
클러스터 구성 화면에서 다음을 입력한다.
 |
|
| 항목 | 값 |
| --- | --- |
| 클러스터 이름 | 리전 · 계정 안에서 고유. 영숫자와 하이픈, 100자 이내 |
| Kubernetes 버전 | 표준 지원 중인 최신 버전을 권한다. 지원 버전은 EKS 참고 |
| 클러스터 IAM 역할 | eksClusterRole |
| 업그레이드 정책 | 표준 또는 확장. 기본은 확장 |
| 태그 | 선택 |
이어서 네트워킹(VPC · 서브넷 · 보안 그룹 · 엔드포인트 접근), 관찰 가능성(로깅), 애드온을 고르고 생성한다. 생성에는 몇 분이 걸린다.
¶ 확인
클러스터가 활성 이 되면 kubeconfig 를 받아 접속한다.
aws eks update-kubeconfig --region ap-northeast-2 --name my-cluster
kubectl get svc
kubernetes 서비스가 보이면 컨트롤 플레인에 붙은 것이다. 노드가 없으므로 다음으로 노드 그룹을 추가한다. 노드 그룹에는 IAM 역할 생성의 노드 역할을 쓴다.