¶ Loadbalancer
¶ Load Balancing
하나의 인터넷 서비스가 발생하는 트래픽이 많을 때 여러 대의 서버가 분산처리하여 서버의 로드율 증가, 부하량, 속도저하 등을 고려하여 적절히 분산처리하여 해결해주는 서비스
¶ 주요 기능
- NAT (Network Address Translation)
- 사설 IP 주소를 공인 IP 주소로 바꾸는 데 사용하는 통신망의 주소 변조
- Tunneling
- 인터넷상에서 눈에 보이지 않는 통로를 만들어 통신할 수 있게 하는 개념
데이터를 캡슐화해서 연결된 상호 간에만 캡슐화된 패킷을 구별해 캡슐화 해제 가능
- 인터넷상에서 눈에 보이지 않는 통로를 만들어 통신할 수 있게 하는 개념
- DSR (Dynamic Source Routing protocol)
- 로드 밸런서 사용 시 서버에서 클라이언트로 되돌아가는 경우 목적지 주소를 스위치의 IP 주소가 아닌 클라이언트의 IP 주소로 전달해서 네트워크 스위치를 거치지 않고 바로 클라이언트를 찾아가는 개념
¶ 종류
- L2(Layer2)
- Mac Address 기반 Load Balancing
- L3
- IP Address 기반 Load Balancing
- L4
- Transport Layer(IP와 Port) Level에서 Load Balancing
- TCP, UDP
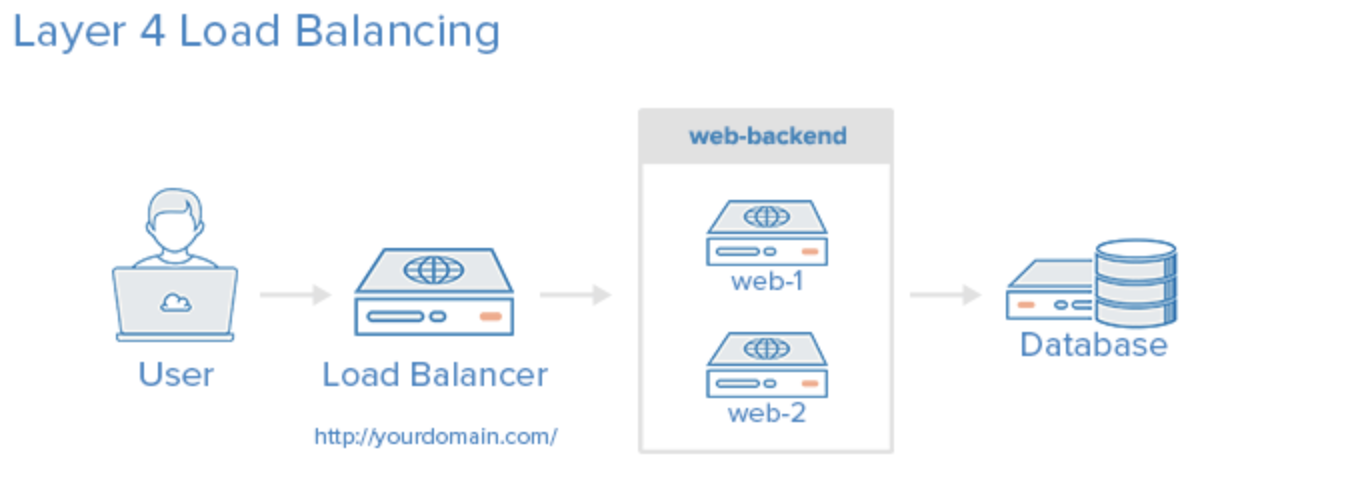 |
- L7[1]
- Application Layer(사용자의 Request) Level에서 Load Balancing을 합니다.
- HTTP, HTTPS, FTP
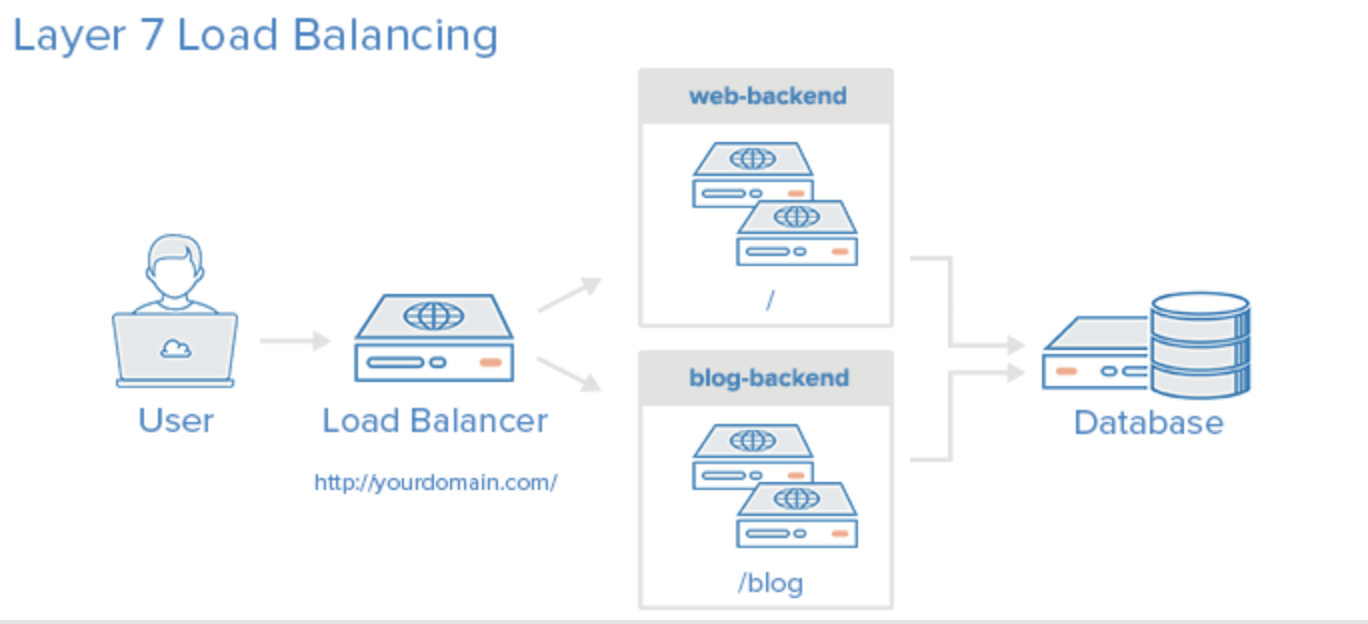 |
¶ 분배 (Balancing) 방식
- Round Robin
- 단순히 Round Robin으로 분산하는 방식
- Least Connections
- 연결 개수가 가장 적은 서버를 선택하는 방식
- 트래픽으로 인해 세션이 길어지는 경우 권장하는 방식
- Source
- 사용자의 IP를 Hashing하여 분배하는 방식
- 사용자는 항상 같은 서버로 연결되는 것을 보장
¶ 장애 발생 시 대응 시나리오
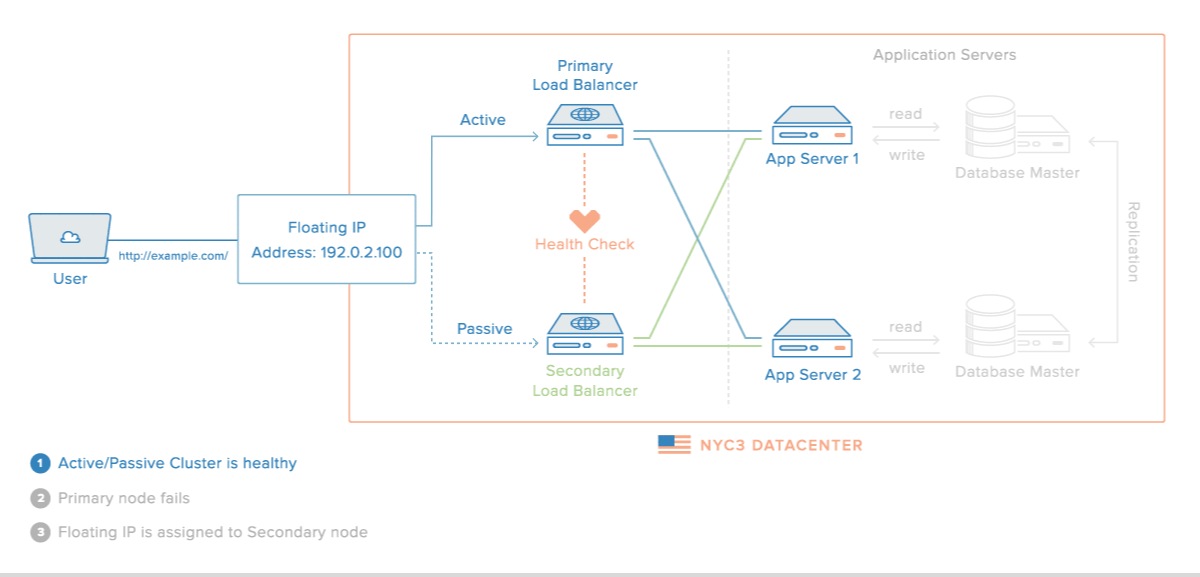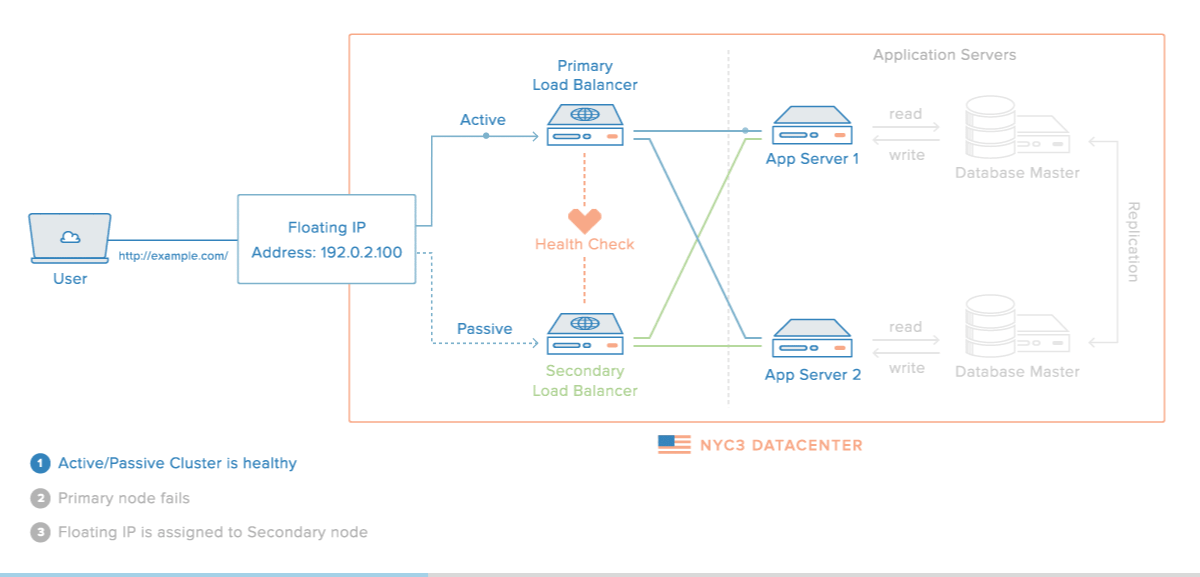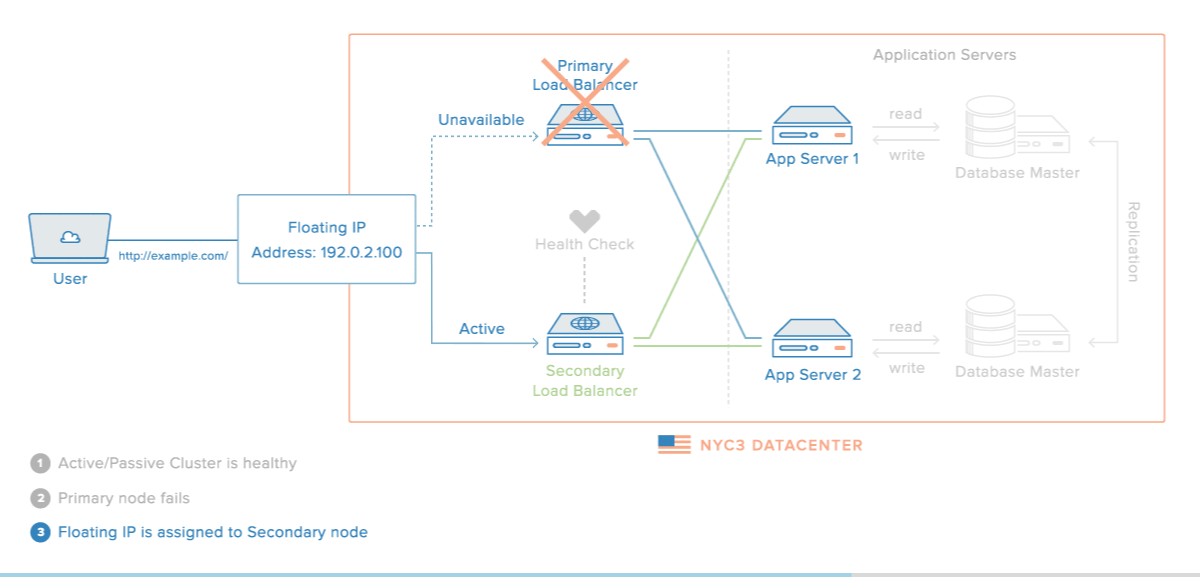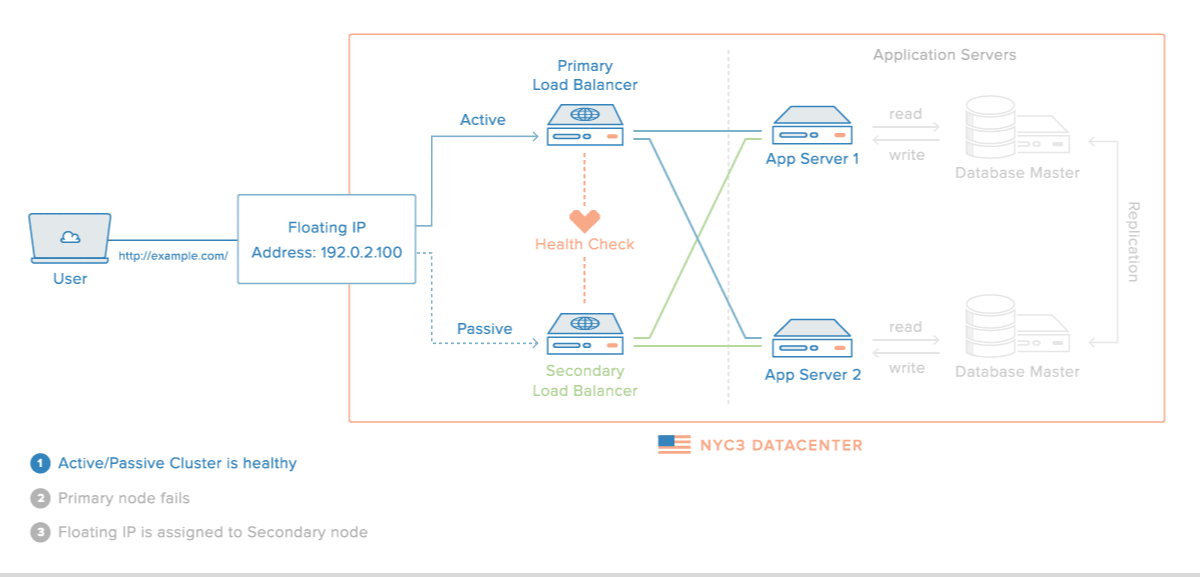 |
중화된 Load Balancer들은 서로 Health Check를 한다
Main Load Balancer가 동작하지 않으면 가상IP(VIP, Virtual IP)는 여분의 Load Balancer로 변경된다
여분의 Load Balancer로 운영하게 된다
Layer5 이상은 굳이 구분하지 않고 Application Layer로 취급한다. 특별한 경우가 아니면 보통 L5~L7까지는 Applicaion Layer 하나로 취급해도 무방하다. ↩︎